
平成30年度 秋期 問60 MITB攻撃によるブラウザ上の不正操作
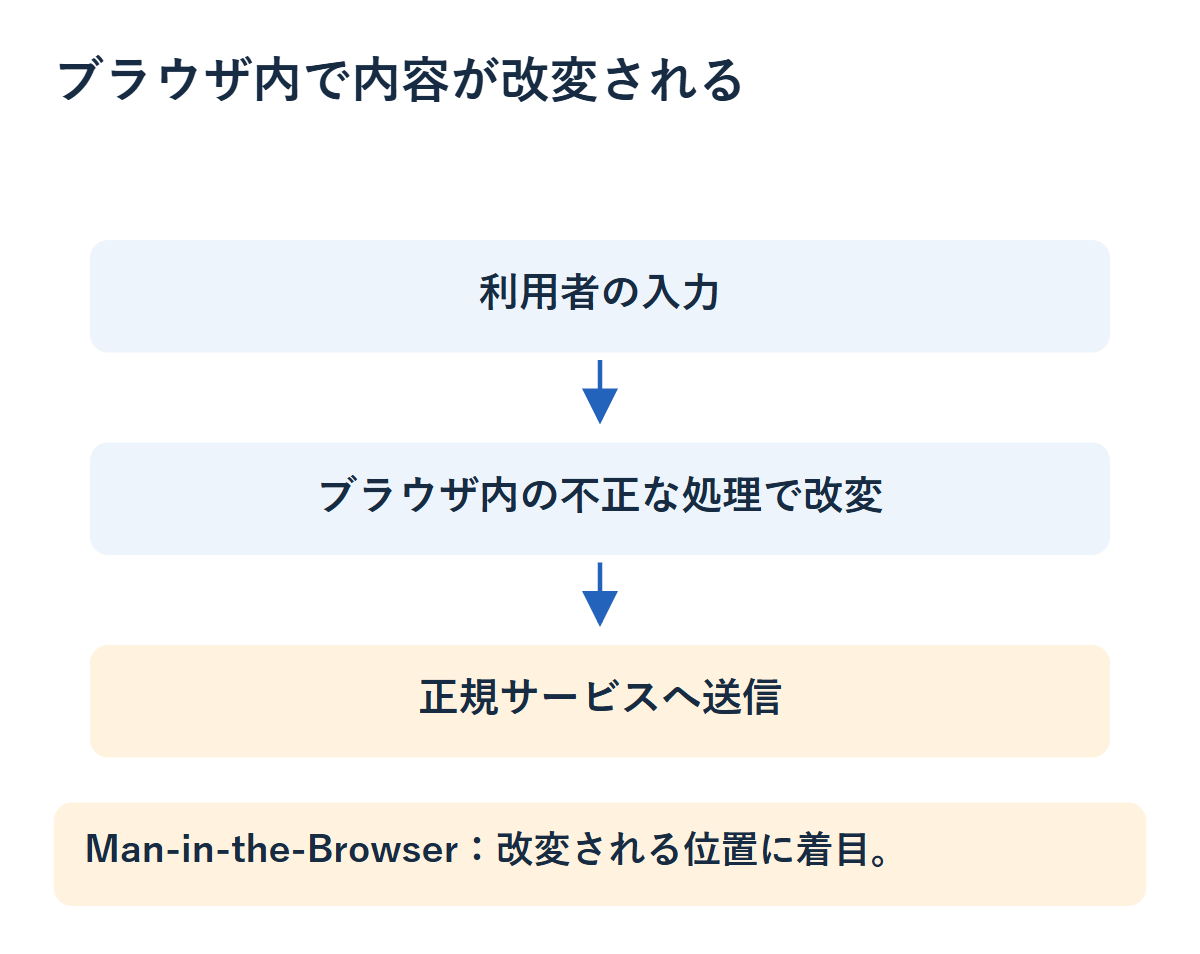
オンラインバンキングにおいて,マルウェアなどでブラウザを乗っ取り,正式な取引画面の間に不正な画面を介在させ,振込先の情報を不正に書き換えて,攻撃者の指定した口座に送金させるなどの不正操作を行うことを何と呼ぶか。
MITB(Man In The Browser)攻撃
SQLインジェクション
ソーシャルエンジニアリング
ブルートフォース攻撃
先に解説を見る
正解ア
MITB(Man In The Browser)攻撃
解説
この問題のポイント
MITBでは、利用者が正規サイトを開いていても、感染したブラウザ内部で表示や送信内容が書き換えられます。偽サイトへ誘導するだけの攻撃とは異なります。正規のブラウザ画面にマルウェアが介在し、振込先を書き換えるのはMITB攻撃です。
正解:ア
MITB(Man In The Browser)攻撃です。
ほかの選択肢の意味
イ:SQLインジェクション
入力欄などを通じて不正なSQLを実行させ、データベースを不正に操作する攻撃です。
ウ:ソーシャルエンジニアリング
人の心理や不注意を利用して、秘密情報などを手に入れる手口です。
エ:ブルートフォース攻撃
考えられるパスワードの組合せを、順に試していく攻撃です。
続けて練習して、学習記録を残そう。
同じ分野の別の問題を解く同じ分野の問題
関連する用語
編集・確認:kakoloop · 編集方針
公開日:
内容更新:
問題・解説の誤りを報告する