
平成30年度 秋期 問68 リスクアセスメントの範囲
情報セキュリティにおけるリスクアセスメントの説明として,適切なものはどれか。
PCやサーバに侵入したウイルスを,感染拡大のリスクを抑えながら駆除する。
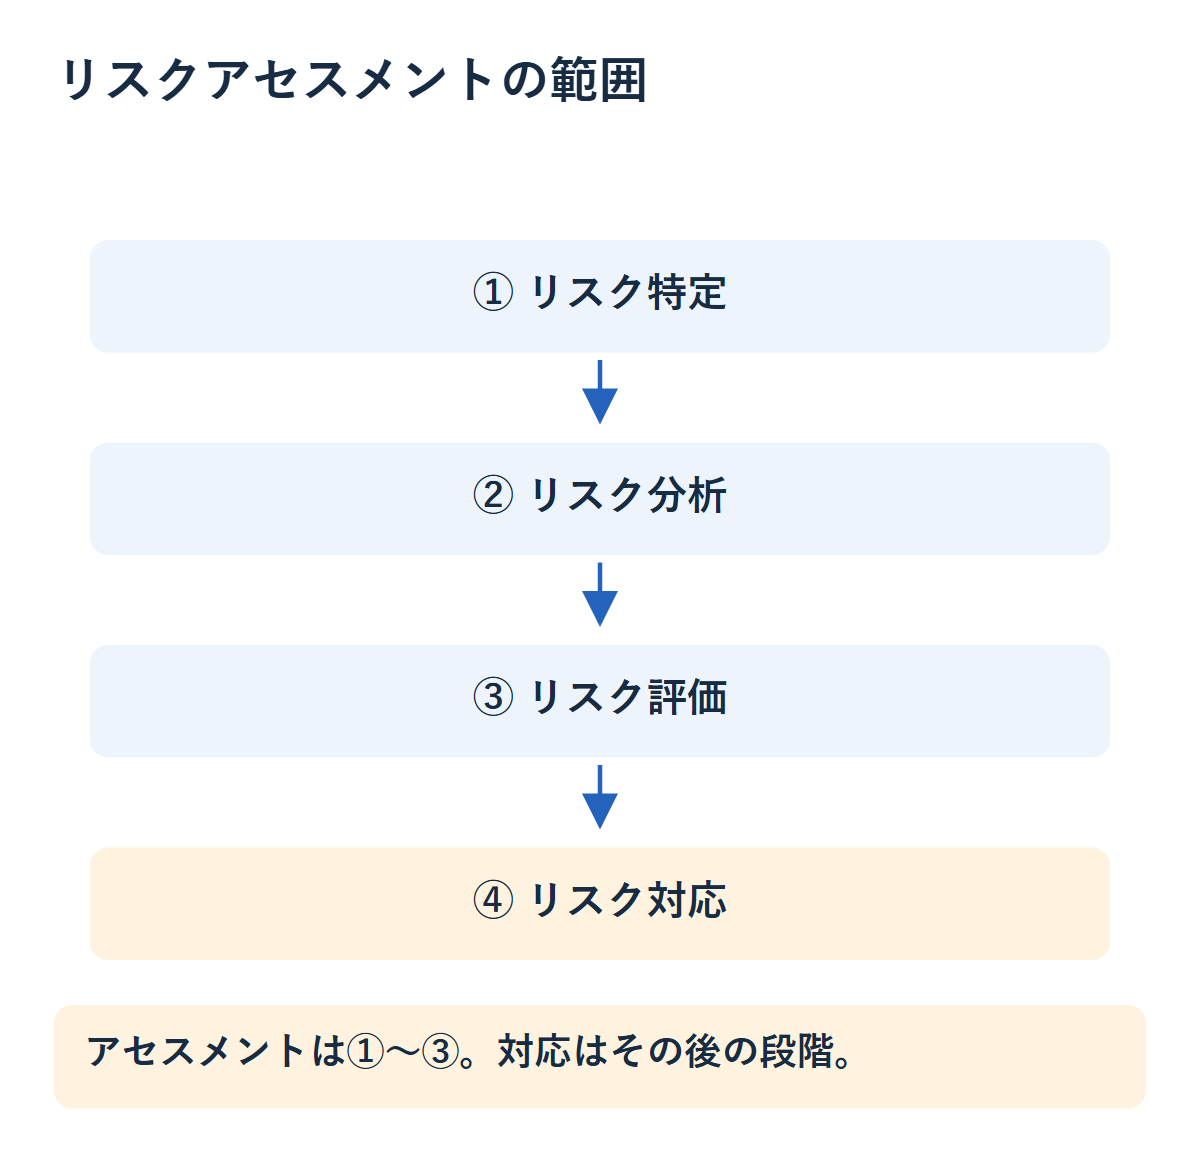
識別された資産に対するリスクを分析,評価し,基準に照らして対応が必要かどうかを判断する。
事前に登録された情報を使って,システムの利用者が本人であることを確認する。
情報システムの導入に際し,費用対効果を算出する。
先に解説を見る
正解イ
識別された資産に対するリスクを分析,評価し,基準に照らして対応が必要かどうかを判断する。
解説
この問題のポイント
リスクアセスメントは、資産に対する脅威と脆弱性からリスクを洗い出し、発生可能性と影響を見積もって基準と比較する一連の判断です。
正解:イ
ほかの選択肢の意味
ア:インシデント対応
発生した事故への対処や被害拡大防止、復旧を行う活動です。
ウ:認証
パスワードや生体情報などを照合し、利用者が本人か確かめることです。
エ:費用対効果の評価
導入にかかる費用と、それによって得られる効果を比べることです。
続けて練習して、学習記録を残そう。
同じ分野の別の問題を解く同じ分野の問題
関連する用語
編集・確認:kakoloop · 編集方針
公開日:
内容更新:
問題・解説の誤りを報告する