
平成30年度 春期 問100 WEPの脆弱性と無線LANの被害範囲
仮想的に二つのESSIDをもつ無線LANアクセスポイントを使用して,PC,タブレット,ゲーム機などの機器をインターネットに接続している。それぞれのESSIDを次の設定で使用する場合,WEPの暗号化方式の脆弱性によって,外部から無線LANに不正アクセスされたときに発生しやすい被害はどれか。
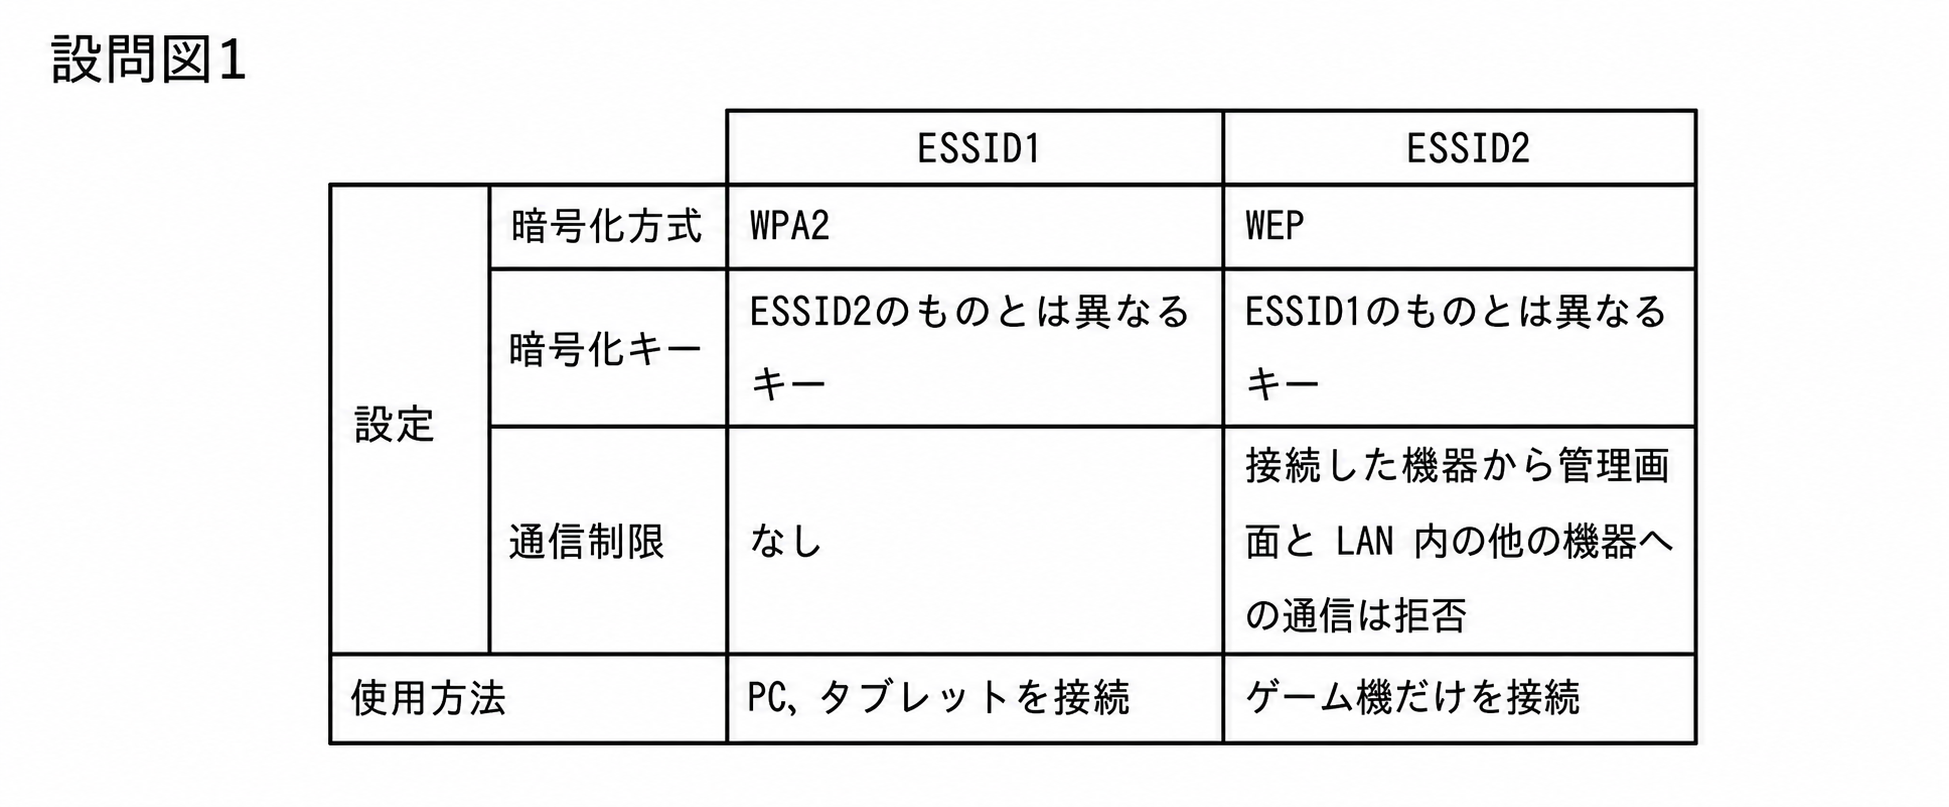
表の内容をテキストで確認
| 項目 | ESSID1 | ESSID2 |
|---|---|---|
| 設定:暗号化方式 | WPA2 | WEP |
| 設定:暗号化キー | ESSID2のものとは異なるキー | ESSID1のものとは異なるキー |
| 設定:通信制限 | なし | 接続した機器から管理画面とLAN内の他の機器への通信は拒否 |
| 使用方法 | PC,タブレットを接続 | ゲーム機だけを接続 |
ESSID1に設定した暗号化キーが漏えいする。
PCからインターネットへの通信内容が漏えいする。
インターネット接続回線を不正利用される。
タブレットに不正アクセスされる。
先に解説を見る
正解ウ
インターネット接続回線を不正利用される。
解説
この問題のポイント
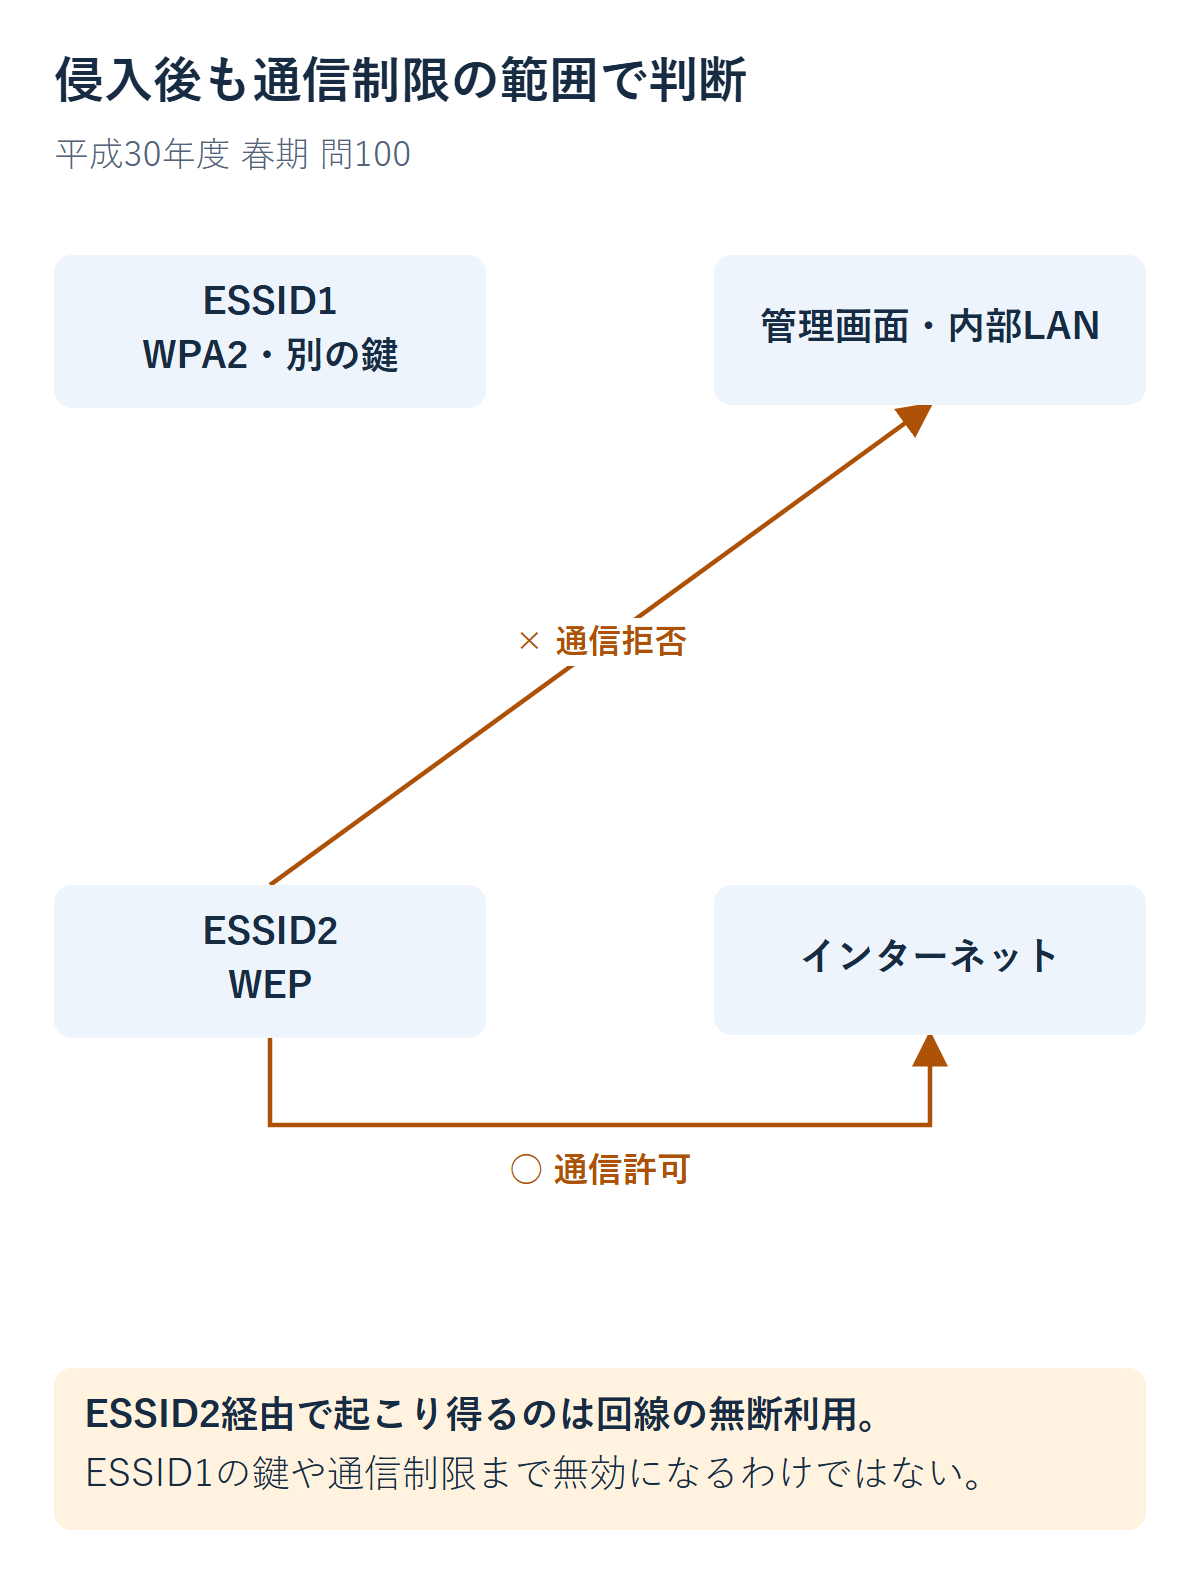
不正接続後の被害は、侵入した接続先から、どこへの通信が許されているかで判断します。弱い暗号が破られても、別の暗号鍵やアクセス制限まで全て無効になるわけではありません。
設定に当てはめると
WEPを使うESSID2からは、管理画面や内部LANへの通信が拒否されています。一方、インターネットへの通信は許可されているため、接続回線を無断で使われる被害が考えられます。
正解:ウ
許可されているインターネット接続の不正利用です。
続けて練習して、学習記録を残そう。
同じ分野の別の問題を解く同じ分野の問題
関連する用語
編集・確認:kakoloop · 編集方針
公開日:
内容更新:
問題・解説の誤りを報告する