
令和6年度 問100 DNSキャッシュポイズニングの仕組み
正しいURLを指定してインターネット上のWebサイトへアクセスしようとした利用者が,偽装されたWebサイトに接続されてしまうようになった。原因を調べたところ,ドメイン名とIPアドレスの対応付けを管理するサーバに脆弱性があり,攻撃者によって,ドメイン名とIPアドレスを対応付ける情報が書き換えられていた。このサーバが受けた攻撃はどれか。
DDoS攻撃
DNSキャッシュポイズニング
ソーシャルエンジニアリング
ドライブバイダウンロード
先に解説を見る
正解イ
DNSキャッシュポイズニング
解説
この問題のポイント
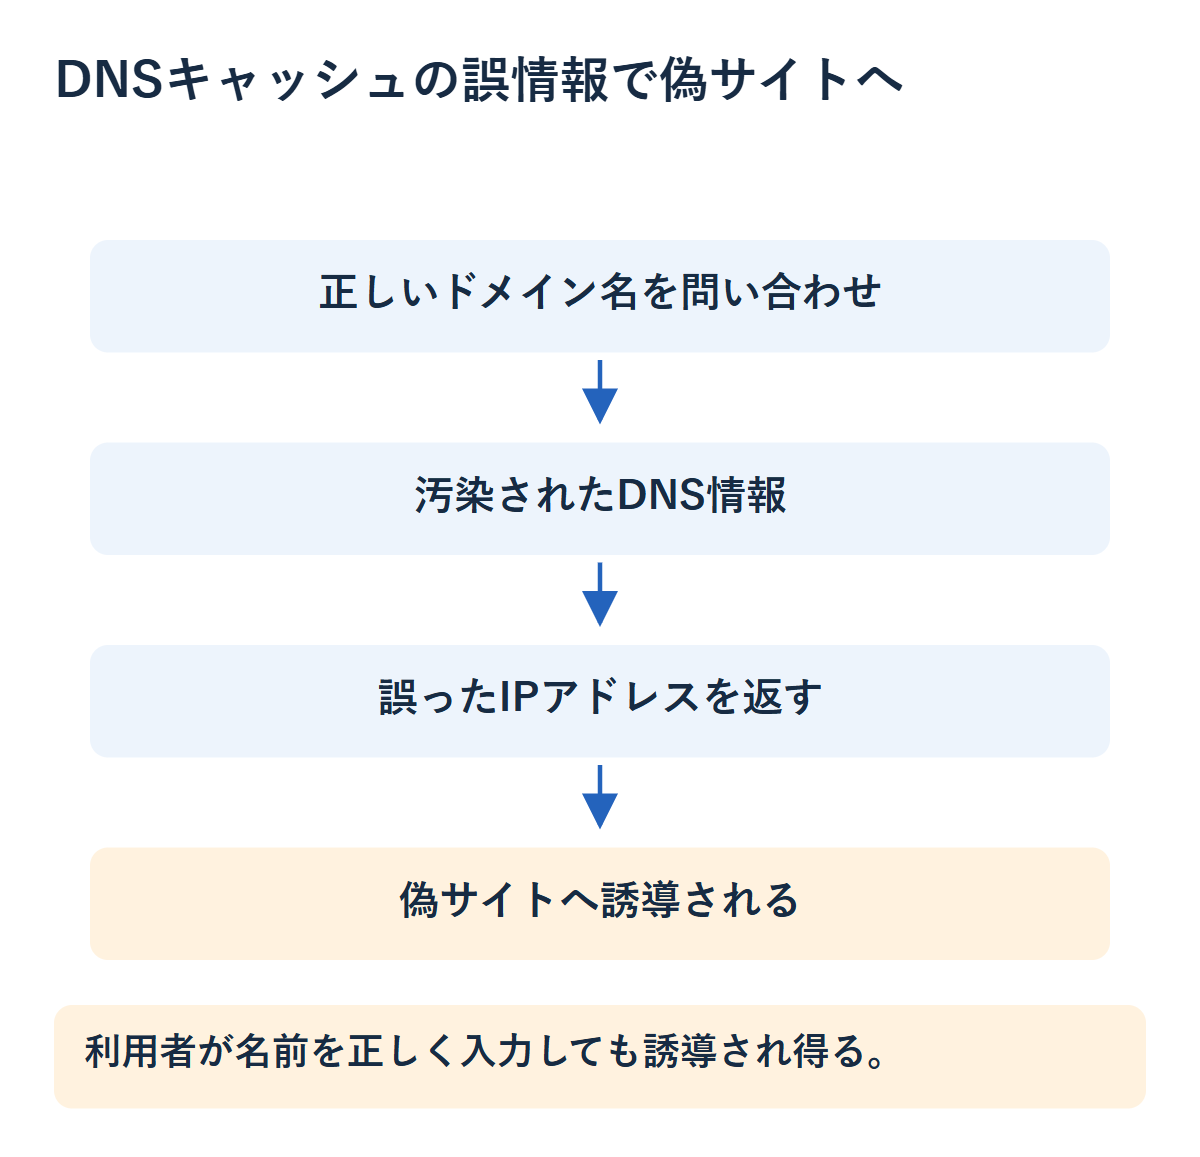
正しいURLを入力したのに偽サイトへ着くのは、名前解決の結果が偽IPアドレスへ差し替えられたためです。DNSキャッシュに誤ったドメイン名とIPアドレスの組を混入させる攻撃をDNSキャッシュポイズニングと呼びます。
正解:イ
DNSキャッシュポイズニングです。
ほかの選択肢の意味
ア:DDoS攻撃
多数の機器から一斉に通信などを送り、サービスを利用できなくしようとする攻撃です。
ウ:ソーシャルエンジニアリング
人の心理や不注意を利用して、秘密情報などを手に入れる手口です。
エ:ドライブバイダウンロード
改ざんされたWebページを閲覧した端末へマルウェアを送り込みます。
続けて練習して、学習記録を残そう。
同じ分野の別の問題を解く同じ分野の問題
関連する用語
編集・確認:kakoloop · 編集方針
公開日:
内容更新:
問題・解説の誤りを報告する