
平成30年度 春期 問87 ゼロデイ攻撃の仕組み
情報セキュリティ上の脅威であるゼロデイ攻撃の手口を説明したものはどれか。
攻撃開始から24時間以内に,攻撃対象のシステムを停止させる。
潜伏期間がないウイルスによって,感染させた直後に発症させる。
ソフトウェアの脆弱性への対策が公開される前に,脆弱性を悪用する。
話術や盗み聞きなどによって,他人から機密情報を直ちに入手する。
先に解説を見る
正解ウ
ソフトウェアの脆弱性への対策が公開される前に,脆弱性を悪用する。
解説
この問題のポイント
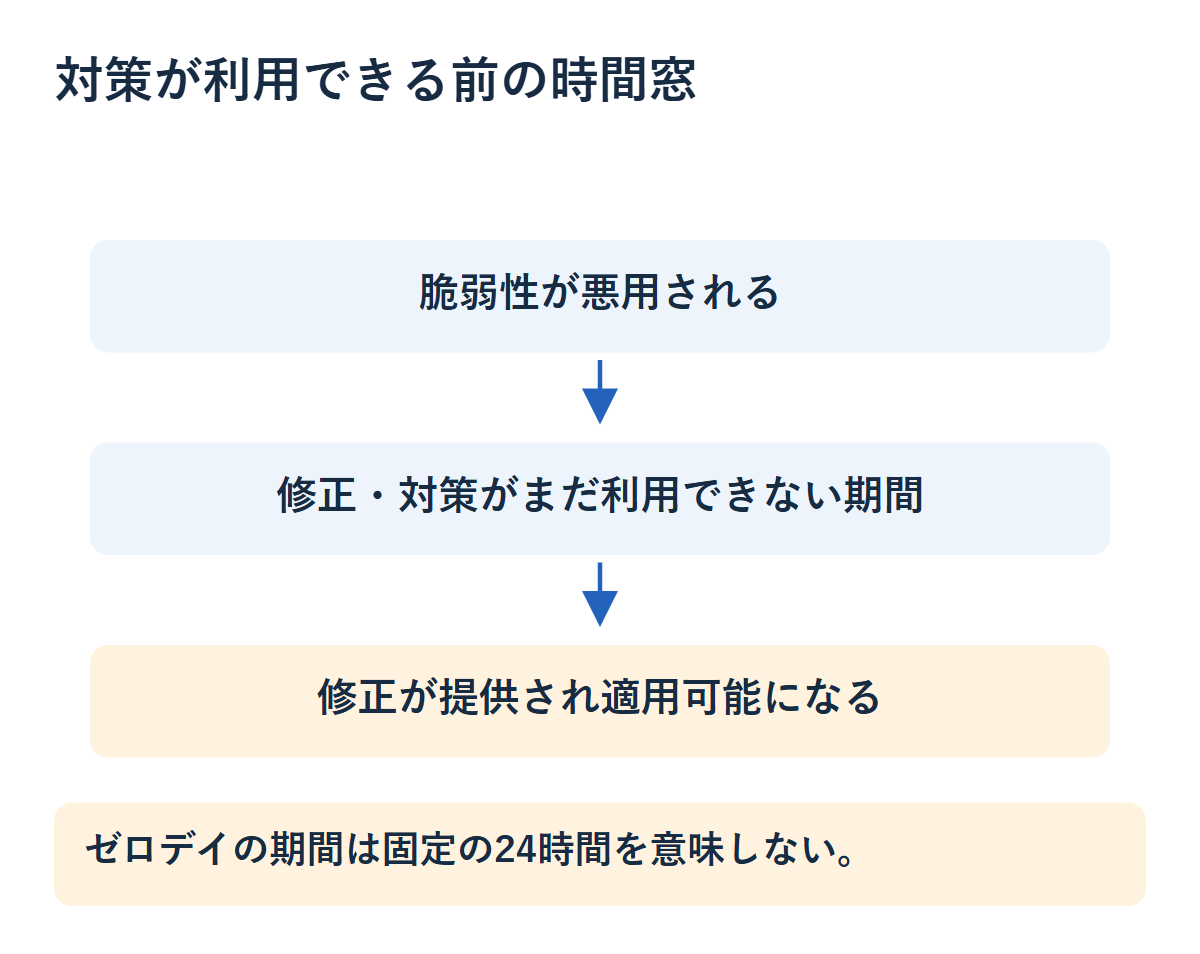
ゼロデイ攻撃は、ソフトウェアの脆弱性が見つかった後、修正プログラムなどの対策を防御側が利用できるようになる前に、その弱点を悪用する攻撃です。利用可能な対策の日数がゼロというイメージであり、攻撃が24時間以内に終わるという意味ではありません。
正解:ウ
ソフトウェアの脆弱性への対策が公開される前に、脆弱性を悪用する。
ほかの選択肢の意味
ア
ゼロデイは攻撃開始からの所要時間を表しません。24時間以内にシステムを停止させることが、ゼロデイ攻撃の条件ではありません。
イ
感染してすぐに発症するかどうかは、ウイルスの動作や発症条件の問題です。ゼロデイ攻撃の判断点は、悪用された脆弱性への対策が利用可能になっているかどうかです。
エ
会話で信用させる、肩越しにのぞく、盗み聞きするなど、人の心理や行動を悪用するのはソーシャルエンジニアリングです。
続けて練習して、学習記録を残そう。
同じ分野の別の問題を解く同じ分野の問題
関連する用語
編集・確認:kakoloop · 編集方針
公開日:
内容更新:
問題・解説の誤りを報告する