
平成30年度 春期 問90 ISMSのCheckと有効性の評価
情報セキュリティマネジメントがPDCAサイクルに基づくとき,Cに相当するものはどれか。
情報セキュリティの目的,プロセス,手順の確立を行う。
評価に基づいた是正及び予防措置によって改善を行う。
プロセス及び手順の導入,運用を行う。
プロセスの効果を測定し,結果の評価を行う。
先に解説を見る
正解エ
プロセスの効果を測定し,結果の評価を行う。
解説
この問題のポイント
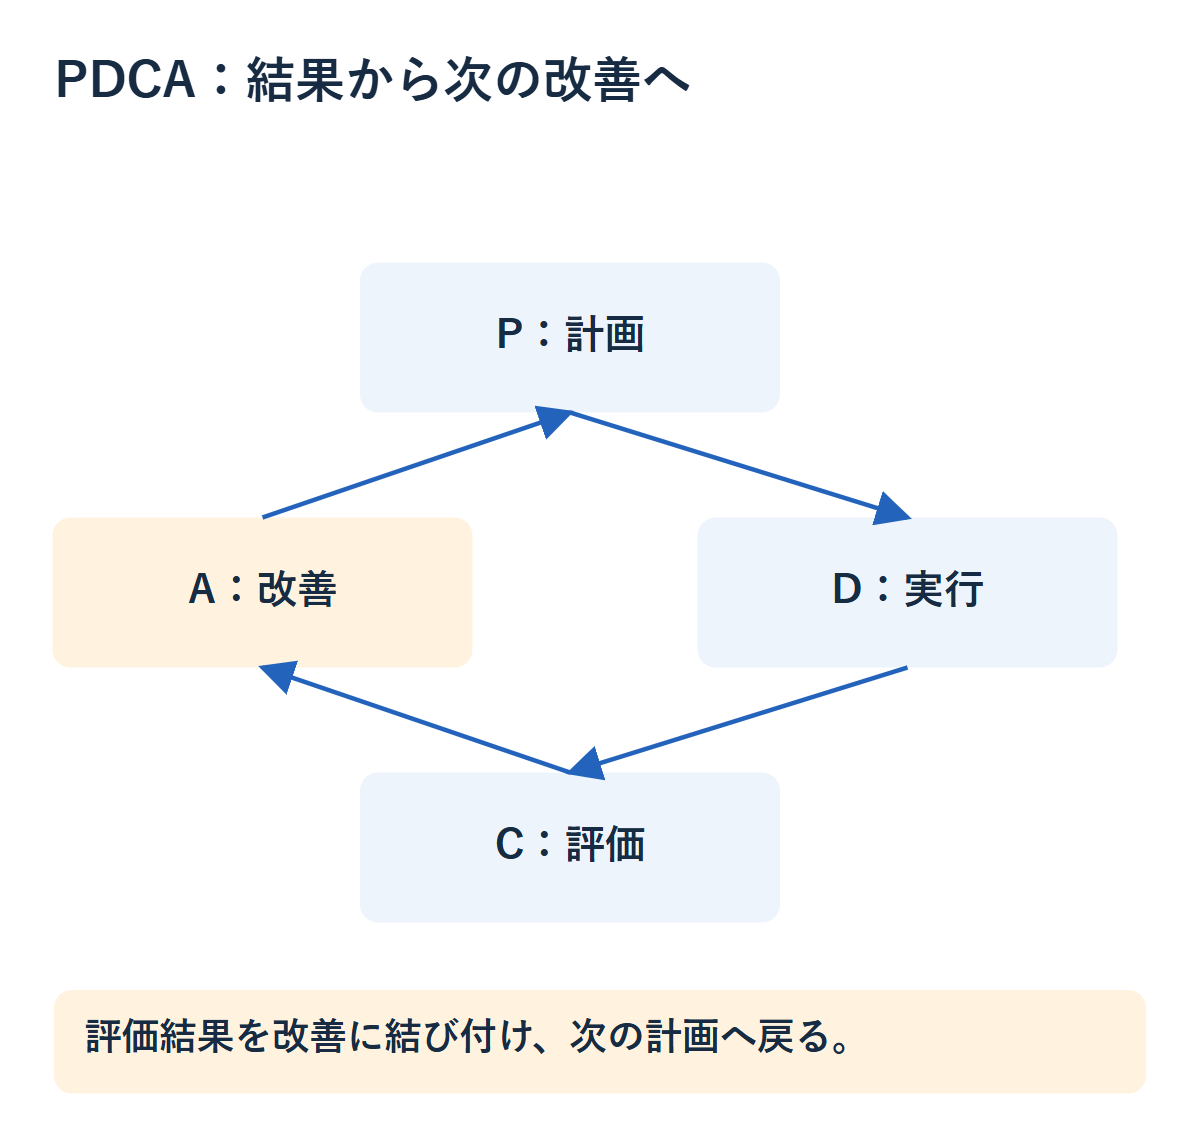
情報セキュリティマネジメントでも、PDCAのCはCheckです。導入・運用した管理策や手順が、方針と目標に対して有効に働いているかを監視・測定し、その結果を評価します。評価結果は次の改善へつなげます。
正解:エ
プロセスの効果を測定し、結果の評価を行う。
続けて練習して、学習記録を残そう。
同じ分野の別の問題を解く同じ分野の問題
関連する用語
編集・確認:kakoloop · 編集方針
公開日:
内容更新:
問題・解説の誤りを報告する